Başkanlık, PHP altyapısındaki güvenlik açıklarına karşı sistemlerin gözden geçirilmesi ve gerekli güncellemelerin yapılması gerektiğini vurguladı.
PHP2SHELL AÇIKLARI SİSTEMLERİ RİSKE ATABİLİYOR
Açıklamada, “PHP2Shell” olarak adlandırılan iki kritik güvenlik açığının, belirli koşullarda saldırganların kullanıcı adı veya parola gerekmeksizin savunmasız sistemlerde işlem gerçekleştirmesine imkân tanıyabileceği belirtildi.
PHP, çok sayıda internet sitesi ve kurumsal uygulamanın çalışmasında kullanılan bir yazılım altyapısı. Bu nedenle söz konusu açıkların etkilerini azaltmak için PHP kullanan sistemlerin kontrol edilmesi, güvenlik yamalarının yüklenmesi ve gerekli koruma önlemlerinin alınması gerekiyor.
 PHP nedir ve neden küresel bir siber güvenlik telaşına yol açtı?
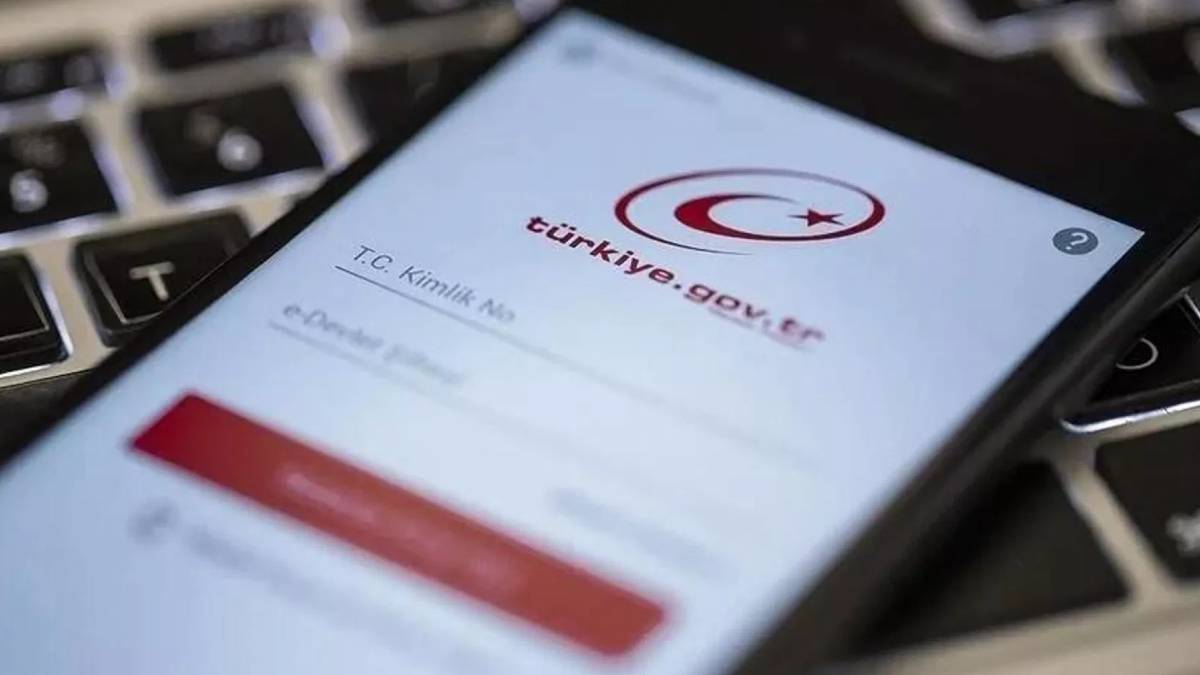
E-DEVLET'TE GÜVENLİĞİ ETKİLEYEN BULGUYA RASTLANMADI
69 milyondan fazla kullanıcısı bulunan e-Devlet Kapısı'nda da güvenlik açıklarına yönelik incelemeler gerçekleştirildi. Siber Güvenlik Başkanlığı, kontroller sonucunda platformun güvenliğini olumsuz etkileyen herhangi bir sorun tespit edilmediğini açıkladı.
Başkanlık, e-Devlet üzerinden sunulan kamu hizmetlerinin kesintiye uğramadan devam ettiğini ve vatandaşların hizmetlere normal şekilde erişebildiğini bildirdi.
SİSTEMLER 7 GÜN 24 SAAT TAKİP EDİLİYOR
Açıklamada, e-Devlet Kapısı'nda kişisel verilerin korunması ve hizmetlerin devamlılığının sağlanması amacıyla çok katmanlı güvenlik önlemlerinin uygulandığı ifade edildi.
Platformun sistemlerinin günün her saati izlendiği ve düzenli güvenlik testlerine tabi tutulduğu belirtilirken, bu çalışmaların dijital kamu hizmetlerinin güvenli biçimde sürdürülmesini hedeflediği kaydedildi.
KAMU KURUMLARI VE ŞİRKETLERE GÜNCELLEME ÇAĞRISI
Siber Güvenlik Başkanlığı, kamu kurumları ile özel sektör kuruluşlarına PHP altyapılarını gözden geçirmeleri çağrısında bulundu. Özellikle eski ve güncelliğini yitirmiş yazılım bileşenlerinin belirlenmesi, güvenlik kontrollerinin yapılması ve gerekli güncellemelerin vakit kaybetmeden uygulanması gerektiği vurgulandı.
Güncel yazılımların kullanılması ve düzenli güvenlik denetimlerinin gerçekleştirilmesi, olası siber saldırı risklerinin azaltılmasında önemli rol oynuyor.