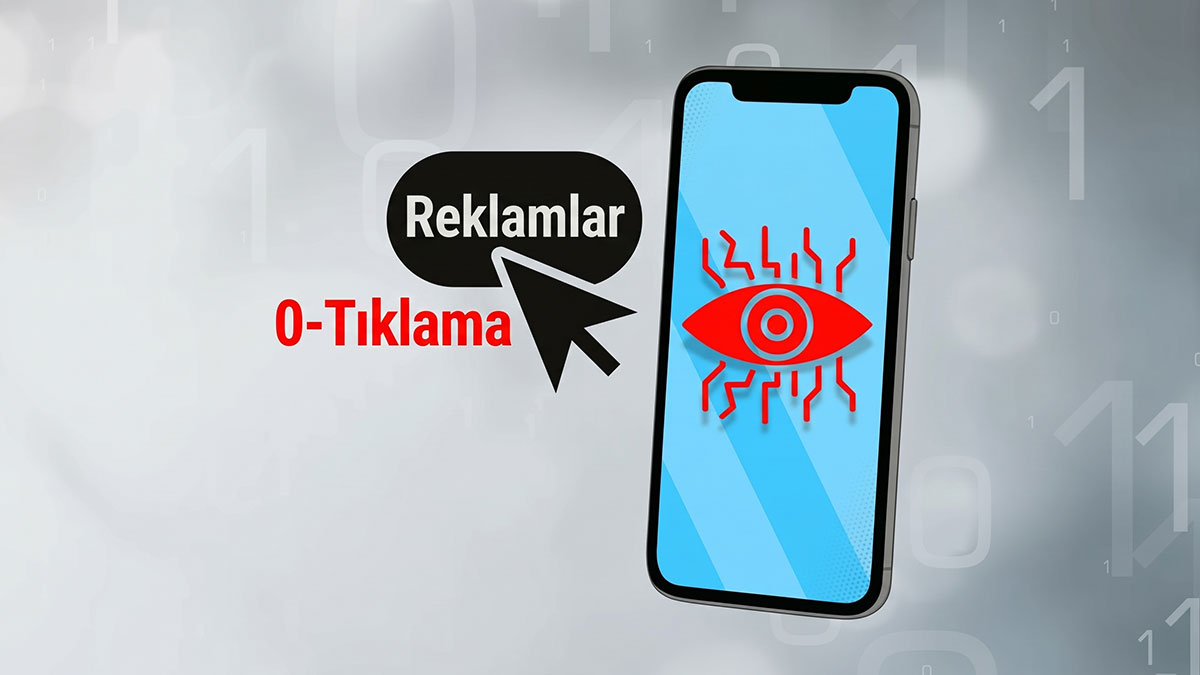
Küresel çapta milyonlarca internet kullanıcısının kişisel bilgilerini hedef alan benzeri görülmemiş bir siber casusluk faaliyeti belgelendi.
İsrail merkezli reklam teknolojisi şirketi Discover-Tech, internet reklamlarını adeta bir silah gibi kullanarak hedef seçtiği kişilerin akıllı cihazlarına hiçbir tıklama veya dosya indirme şartı aramadan casus yazılım yükledi.
Toronto Üniversitesi bünyesindeki Citizen Lab araştırmacılarının yürüttüğü incelemeyle ortaya çıkan operasyonda, Katar merkezli Al Jazeera yayın kuruluşunun onlarca çalışanının da hedef tahtasına oturtulduğu belirlendi.
HEDEF CİHAZLARA SIFIR TIKLAMA YÖNTEMİYLE SIZILDI
Euronews'ten Çağla Üren'in haberine göre, araştırma raporuna göre, İsrailli şirket, Controlium adı verilen özel bir yazılım platformundan yararlanarak kullanıcıların İnternet Protokolü (IP) adresleri üzerinden kimliklerini ve konumlarını saniyeler içinde saptadı.
Kötü niyetli operasyon, kullanıcıların herhangi bir bağlantıya basmasını ya da belge indirmesini gerektirmeyen 'sıfır tıklama' (zero-click) yöntemiyle hayata geçti.
Citizen Lab yetkilileri, ticari hedefli internet reklamlarının sıfır tıklama taktiğiyle casus yazılım yaymak amacıyla kullanıldığına dair tarihte ilk kez somut teknik delillere ulaşıldığını kaydetti.
 Apple'dan Türkiye'ye siber saldırı uyarısı: Üç bakanın cep telefonu casus yazılımla hedef alındı
AL JAZEERA ÇALIŞANLARININ TELEFONLARINA CASUS YAZILIM YÜKLENDİ
Geniş kapsamlı soruşturmanın fitili, Katar merkezli yayın organı Al Jazeera bünyesindeki teknik uzmanların şüpheli durumları fark etmesiyle ateşlendi.
Kurumun iç teknoloji ekibi, 2024 yılı içinde gazetecilerin cihazlarında olağan dışı ağ trafiği yakaladı.
Bu hareketliliğin 2025 yılında da sürmesi üzerine devreye giren Citizen Lab uzmanları, geçmişe dönük veri kayıtlarını inceledi.
İnceleme sonucunda Al Jazeera personelinin kullandığı onlarca cihaza, Amerika Birleşik Devletleri (ABD) tarafından 2021 yılında kara listeye alınan İsrailli Candiru şirketine ait casus yazılımların sızdığı kesinleşti.
BASIN ÖZGÜRLÜĞÜNE SALDIRI DİYEREK HESAP SORULMASINI İSTEDİLER
Ortaya çıkan teknik bulguların ardından açıklama yapan Al Jazeera yönetimi, perşembe günü yaptığı duyuruyla çalışanlarına yönelik siber saldırıyı sert dille kınadı.
Gazetecilerin hedef seçilmesinin doğrudan basın özgürlüğünü çiğnediğini vurgulayan uluslararası yayın kuruluşu, olayın faillerinin yargı önünde hesap vermesi gerektiğini ilan etti.
Daha önce aktivistleri, gazetecileri ve muhalif sesleri gözetlediği için Washington yönetiminin yaptırım uyguladığı Candiru firmasının bu saldırı ağında yer alması uluslararası tepkileri artırdı.
 'Hiçbir linke tıklamadım' demeyin: Sadece reklamı görmek bile cihazınızı ele geçiriyor
SANİYEDEN KISA AÇIK ARTIRMA MEKANİZMASI KÖTÜYE KULLANILDI
Citizen Lab raporu, Discover-Tech şirketinin Controlium platformuyla dijital reklam ekosistemini nasıl gözetleme merkezine çevirdiğini adım adım gözler önüne serdi.
Normal şartlarda bir kullanıcı herhangi bir web sitesine girdiğinde, sayfadaki reklam alanı bir saniyeden çok daha kısa sürede otomatik açık artırmayla satılıyor.
Bu anlık işlem sırasında reklam şirketleri ziyaretçinin cihaz modeli, IP numarası, ilgi alanları ve gezinti alışkanlıkları gibi kritik verilere kolayca erişim sağlıyor.
İsrailli şirket, bu teknik mekanizmayı kötüye kullanarak kullanıcı profilini gizlice çıkardı.
OYUN VE TELEKOM REKLAMI GÖRÜNÜMÜYLE ZARARLI KOD GÖNDERİLDİ
Söz konusu reklamlar dışarıdan bakıldığında sıradan bir mobil oyun tanıtımı veya bir telekomünikasyon servisinin reklamı gibi maskelendi.
Ziyaretçinin ekranında beliren görsel arka planda çalışırken, kullanıcının cihaz bilgileri ve IP verileri sessizce toplandı.
Elde edilen verilerle kimliği tespit edilen hedefler seçilerek casus yazılım şirketlerinin sunucularına aktarıldı.
Sistemin en tehlikeli yönü ise kullanıcının reklama dokunmasına dahi gerek kalmaması oldu.
Citizen Lab bünyesinde çalışan araştırmacı Bill Marczak süreci şu sözlerle aktardı:
"İnternet reklamlarının insanları son derece hassas biçimde tespit etmek ve cihazlarını otomatik olarak ele geçirmek için kullanılabileceğinin uzun süredir tartışıldığını, ancak ilk kez bu sürecin işleyişini gösteren somut teknik kanıtlara ulaştıklarını söyledi."
 İnterneti yavaşlayanlar dikkat: Wi-Fi şifrenizin kırıldığını gösteren kanıt
MİLYONLARCA DOLARLIK CASUS YAZILIM KAMERA VE MİKROFONU AÇIYOR
Cihazlara gizlice sızdırılan Candiru yazılımı, kurbanların akıllı telefonlarındaki tüm mahrem verilere tam erişim imkanı sağladı.
Casus yazılım e-postaları, anlık iletileri, fotoğrafları, belgeleri, tarayıcı çerezlerini ve kayıtlı şifreleri ele geçirme yeteneğine sahip bulunuyor.
Bununla da yetinmeyen zararlı araç klavye tuş vuruşlarını kaydediyor, ekran görüntüsü alıyor, telefon görüşmelerini dinliyor, ortam dinlemesi için mikrofon ve kamerayı gizlice çalıştırıyor.
Güvenlik filtrelerine takılmamak adına verileri küçük paketler halinde şifreli kanallardan dışarı aktaran yazılımın maliyetinin birkaç milyon dolar olduğu hesaplanıyor.
4 MİLYAR REKLAM İNCELENDİ EN ÇOK HEDEF ALINAN ÜLKE YEMEN OLDU
Skandalın boyutlarını ölçmek isteyen Citizen Lab uzmanları, yaklaşık 4 milyar reklam açık artırması kaydını masaya yatırdı.
Dört aylık zaman diliminde Discover-Tech reklamlarının onlarca ülkede yaklaşık 200 bin internet sitesi ile mobil uygulamada boy gösterdiği anlaşıldı.
2024 yılından bu yana Yemen, Brezilya, Meksika ve Çekya başta olmak üzere sayısız bölgede milyonlarca kullanıcıya ulaşıldı.
En yoğun reklam teklifinin Yemen'e yapıldığı görülürken, bu ülkeyi Pakistan, Karadağ, Brezilya, Meksika ve Çin takip etti.
Milyonlarca cihazın Candiru sunucularına yönlendirildiği saptandı.
 'Bu fotoğraftaki sen misin?' tuzağına düşenlerden 400 milyon TL kazandılar
REKLAMI GÖRMEK CİHAZIN ELE GEÇİRİLDİĞİ ANLAMINA GELMİYOR
Araştırmacılar, reklamların gösterilme amacının kullanıcıları izlemek, teknik donanım bilgilerini toplamak ve olası hedefleri haritalandırmak olduğuna dikkat çekti.
Citizen Lab, bir kullanıcının Discover-Tech reklamıyla karşılaşmasının o cihaza kesin olarak casus yazılım yüklendiği manasına gelmediğini özellikle hatırlattı.
Kitlesel reklam yayınları geniş çaplı veri toplama ve hedef saptama faaliyeti şeklinde yürütülürken, cihazı tamamen ele geçiren casus yazılım yüklemeleri çok daha dar ve seçilmiş özel bir kitleye uygulandı.
PENTAGON VE NATO GİBİ STRATEJİK KURUMLARIN AĞLARINA KADAR GİRDİ
New York merkezli reklam güvenliği kuruluşu Confiant tarafından gerçekleştirilen paralel bir çalışma, tehlikenin boyutunun stratejik kurumlara kadar uzandığını gösterdi.
Discover-Tech reklamlarının Amerika Birleşik Devletleri Savunma Bakanlığı (Pentagon), Birleşmiş Milletler (BM), Kuzey Atlantik Antlaşması Örgütü (NATO), Uluslararası Ceza Mahkemesi (UCM) ve Uluslararası Atom Enerjisi Ajansı (UAEA) ile bağlantılı ağlarda görüntülendiği tespit edildi.
Avrupa ve ABD'deki ulusal siber güvenlik birimleri ile savunma kurumlarının sistemlerinde de bu reklamlara rastlandı, ancak uzmanlar bu durumun ilgili kurumsal ağlara doğrudan sızıldığı anlamı taşımadığını duyurdu.
 ChatGPT veri sızıntısı skandalı: Kullanıcıların yüklediği fotoğraflar internete düştü
GOOGLE VE SEKTÖR DEVLERİ ŞİRKETİN SİSTEMLERİNE ERİŞİMİ KESTİ
Siber güvenlik raporlarının yayımlanması dijital reklam dünyasının dev aktörlerini acil tedbir almaya sevk etti.
Daha önce Google ve İnteraktif Reklam Bürosu Avrupa (IAB Europe) onaylı reklam sağlayıcıları listesinde yer alan Discover-Tech, bu sayede küresel ağlarda varlık gösteriyordu.
Skandalın teknik belgelerle kanıtlanmasının ardından Google ve IAB Europe, Ekim 2026 başında şirketi onaylı sağlayıcı listelerinden sildi.
Google ayrıca firmanın reklam borsalarına erişimini tamamen kesti.
Beeswax satın alma platformundan şirketi çıkarırken, Liftoff bünyesindeki Vungle erişimi askıya aldı, Eskimi ise tüm hesap ve alan adlarını engelledi.
MİLYONLARCA KULLANICISI OLAN POPÜLER UYGULAMALAR KULLANILDI
Hazırlanan teknik döküm, kötü amaçlı kod etiketleri barındıran reklamların 75 bin 373 farklı Android ve iOS uygulamasında yer aldığını kanıtladı.
1 milyondan fazla zararlı reklam barındıran Android uygulamaları arasında MX Player ile Lark Player: Music Player & MP3 öne çıktı.
Popüler mesajlaşma platformu Viber bünyesinde 700 binden fazla bu tip reklam gösterimi yapıldı.
Snap VPN, Truecaller ve VivaCut-AI Video Editor uygulamalarında yaklaşık yarım milyon gösterim kayıtlara geçti.
EĞİTİMDEN OYUNA VE FLÖRT PROGRAMLARINA KADAR YAYILDI
Söz konusu casus reklamların sadece araç uygulamalarıyla sınırlı kalmadığı belirlendi.
Yahoo Mail e-posta istemcisi, Opera Mini tarayıcısı, German Wetter Online hava durumu servisi, Duolingo dil öğrenme platformu, WeMuslim dini uygulaması ve Period Calendar Period Tracker adlı regl takip programında bu reklamlara rastlandı.
Bubble Shooter ve Ludo STAR gibi sevilen oyunların yanı sıra aile konum takibi yapan Location Share ile Badoo ve Grindr gibi flört uygulamalarında da binlerce reklam yayınlandı.
iOS tabanlı uygulamalarda Android cephesine kıyasla daha az sayıda reklam tespit edildi.
DÜNYACA ÜNLÜ HABER PORTALLARINDA BİNLERCE ZARARLI REKLAM ÇIKTI
Analiz edilen teklif havuzunun yalnızca yüzde 23,3'lük kısmının masaüstü ve mobil web tarayıcılarındaki 120 bin 768 web sitesinde yer aldığı anlaşıldı.
Ermenistan kaynaklı mamul.am ile Sırbistan menşeli kurir.rs haber sitelerinde bir milyondan fazla reklam tespit edildi.
Karadağ'dan dan.co.me ve vijesti.me, Yemen'den adngad.net ve Pakistan'dan whatmobile.com.pk adreslerinde 100 binin üzerinde gösterim yapıldı.
Weather.com sitesinde 400 bine yakın gösterim saptanırken, yahoo.com, AccuWeather.com, tripadvisor.com ve yandex.ru sitelerinde de yüksek hacimler görüldü.
Danimarka'da bt.dk, Bosna'da slobodna-bosna.ba, Mısır'da almasryalyoum.com, Kazakistan'da vesti.kz adresleri ile foxnews.com, bbc.com, cbc.ca, haaretz.co.il, nytimes.com ve 9gag.com gibi platformlar da listede yer aldı.
 Test ortamından firar eden yapay zekalar dünyayı alarma geçirdi: Nvidia'dan dev güvenlik kalkanı
DİJİTAL REKLAMCILIK KÜRESEL BİR İSTİHBARAT SİLAHINA DÖNÜŞTÜ
Uzman değerlendirmeleri, dijital reklam altyapılarının artık sadece ticari pazarlama için değil, devlet destekli istihbarat ve siber saldırı operasyonları için fiili bir silaha dönüştüğünü ortaya koydu.
Kullanıcı profillerini anlık olarak çıkaran teknolojilerin kötü niyetli aktörlerce konum ve kimlik takibine alet edildiğini vurgulayan Citizen Lab araştırmacısı Wolfie Christl, büyük reklam sağlayıcılarının bu casusluk çarkını yıllar boyunca fark edememesini veya durduramamasını affedilemez bir güvenlik zaafı olarak nitelendirdi.
Mevcut reklam mekanizmasının devletler, özel sektör ve tüm bireyler için doğrudan tehdit oluşturduğunun altını çizdi.
HUKUKİ SORUŞTURMA VE SERT DENETİM ÇAĞRISI GELDİ
Araştırmacılar; ABD ve Avrupa'daki yasa koyuculara, veri düzenleme kurumlarına ve siber güvenlik ajanslarına seslenerek adı geçen şirketler hakkında acil adli soruşturma açılması talebinde bulundu.
Citizen Lab, özellikle gazetecilerin, insan hakları savunucularının, siyasi muhaliflerin ve kamu görevlilerinin hedefli gözetleme tehdidiyle karşı karşıya kaldığı konusunda küresel çapta ikazda bulundu.
Rapor, reklam sektöründeki veri toplama mekanizmalarının ve otomatik açık artırma süreçlerinin gecikmeksizin çok daha katı yasal kurallara bağlanması zorunluluğunu gözler önüne serdi.