Amerika Birleşik Devletleri (ABD) merkezli yazılım ve donanım şirketi Apple, Türkiye kabinesinde görev yapan en az üç bakanın iPhone model akıllı telefonlarına paralı casus yazılımlarla sızma girişimi yapıldığını saptayarak ilgili isimlere acil güvenlik uyarısı gönderdi.
Ankara bürokrasisinde geniş yankı uyandıran gelişmeyi Middle East Eye haber platformu temsilcisi Ragıp Soylu kamuoyuyla paylaştı.
Kaynaklar, söz konusu uyarıların geçtiğimiz ay 110 ülkedeki iPhone kullanıcılarına eş zamanlı iletilen küresel tehdit bildirimleri dalgası kapsamında gerçekleştiğini kaydetti.
Ankara'daki güvenlik birimleri, kritik görevdeki bakanların cihazlarını hedef alan siber korsanlık hamlelerinin erken aşamada fark edilerek tamamen başarısız kılındığını açıkladı.
SİBER GÜVENLİK BAŞKANLIĞI İNCELEDİ VE CİHAZLAR YENİLENDİ
Hedef alınan kabine üyelerinin kimlik bilgileri gizli tutulurken, bakanların kritik devlet verilerini koruma gayesiyle yüksek donanımsal güvenlik standartlarına sahip telefonlar taşıdığı ve özel şifrelenmiş uygulamalar üzerinden iletişim kurduğu öğrenildi.
Apple tarafından iletilen risk bildiriminin hemen ardından Türkiye'nin yeni kurulan Siber Güvenlik Başkanlığı uzmanları söz konusu cihazları ayrıntılı teknik incelemeye aldı.
Dijital sızma tehlikesini kökten bertaraf etmek isteyen yetkililer, incelemenin tamamlanmasıyla birlikte bakanların cep telefonlarını baştan sona yeniledi, hat numaralarını sıfırladı ve kabine genelinde üst düzey ek koruma kalkanları kurdu.
SALDIRILAR BÖLGEDE YAYILDI VE HERKES HEDEF KONUMUNDA
Middle East Eye yayınına bilgi veren üst düzey bir Türk yetkili, bakanların yanı sıra siyasetçilerin, iş insanlarının ve toplumda tanınan isimlerin iletişim kanallarına yönelik dijital tuzakların Orta Doğu coğrafyasında olağan bir hale geldiğini belirtti.
Başkentteki devlet adamlarının her an siber casusların hedefi olabilecekleri öngörüsüyle hareket ettiğini anlatan yetkili, bu saldırıların gerçekleşmesi için somut bir gerekçe bulunmadığını vurgulayarak, "Bu saldırılar için özel bir nedene gerek yok ve hepimizin dikkatli olması gerekiyor" ifadesini kullandı.
Yaşanan hadise, üst düzey makamların dijital güvenlik tedbirlerini sürekli güncel tutmasının hayati önem taşıdığını gösterdi.
50 BİN TELEFON NUMARASI İÇİN PEGASUS İDDİALARI HATIRLANDI
Türkiye'de üst düzey devlet görevlilerine yönelik bu yeni siber casusluk atağı, geçmiş yıllarda yaşanan tecrübeler nedeniyle yetkililer nezdinde beklenmedik bir şaşkınlık oluşturmadı.
Türk bürokratlar, 2021 yılında da İsrail merkezli NSO Group şirketine ait Pegasus casus yazılımı şüphesi taşıyan saldırılarla yüz yüze geldi.
Nitekim aynı yıl Paris merkezli kar amacı gütmeyen Forbidden Stories isimli basın kuruluşu, 16 uluslararası medya organıyla ortaklaşa yürüttüğü kapsamlı bir araştırmayla yabancı hükümet müşterilerinin 2016 yılından bu yana 50 binden fazla telefon numarasını hackleme hedefi olarak belirlediğini belgeleriyle dünya kamuoyuna duyurdu.
 Rakipler pazarı tüketmişken Apple katlanabilir telefonu keşfetti: Fiyatı 230 bin TL
KULLANICI DOKUNMADAN SIZAN SIFIR TIKLAMA TEKNOLOJİSİ
Benzer casusluk şüphelerinin yoğunlaştığı 2021 döneminde de Ankara'daki yetkililer tüm telefonlarını ve hat numaralarını yenileyerek casus yazılımlarla olan muhtemel dijital bağları kesti.
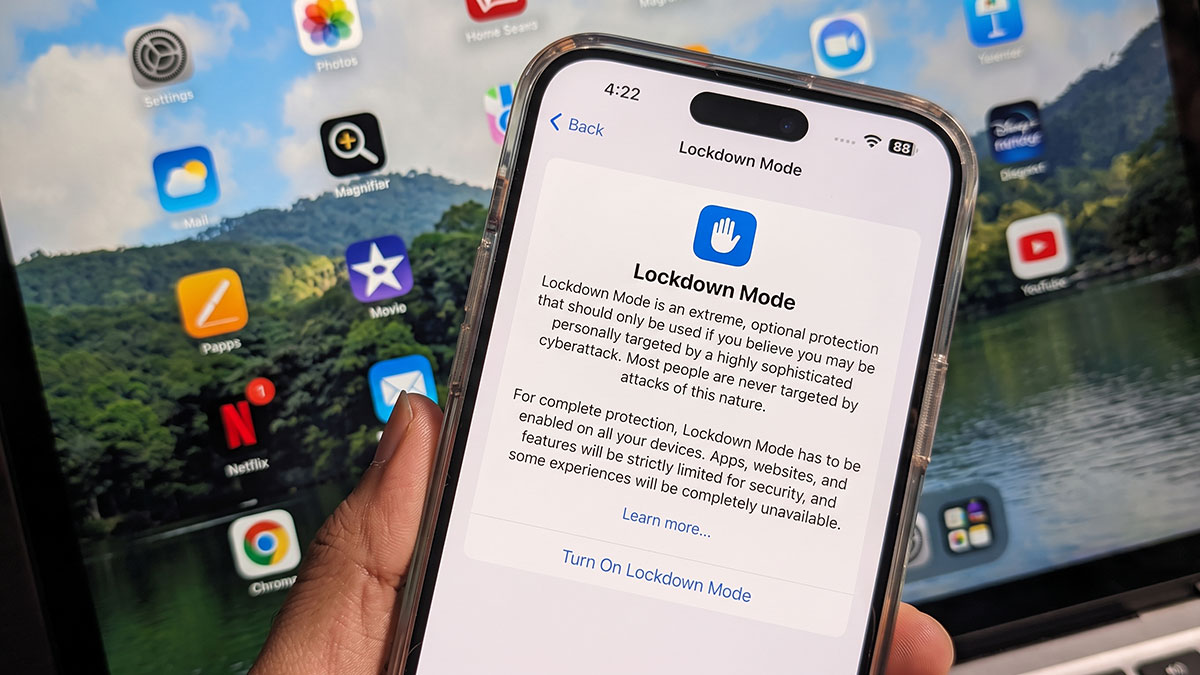
Teknoloji uzmanları, üst düzey yöneticileri korumak adına Apple'ın geliştirdiği Lockdown Mode isimli özel güvenlik katmanına işaret etti.
Söz konusu sistem, hedeflenen kişinin herhangi bir linke tıklamasını ya da onay vermesini gerektirmeyen sıfır tıklama açıkları üzerinden yürütülen karmaşık saldırıları engellemek için çalışıyor.
Zira yetenekli saldırganlar, akıllı telefon sahibinin hiçbir şüpheli işlem yapmadığı anlarda bile sisteme sessizce sızarak cihaz hakimiyetini ele geçirebiliyor.
CASUS YAZILIMLAR APPLE iMESSAGE AÇIKLARINI KULLANDI
Geçmişte yapılan siber analiz çalışmaları, Pegasus yazılımının cihazdaki gizli belgelere ulaşabilmek amacıyla Apple bünyesindeki iMessage mesajlaşma uygulamasının yazılımsal güvenlik açığından faydalandığını ortaya çıkardı.
Günümüzde ise benzer gözetleme ve casusluk yazılımları geliştiren çok sayıda uluslararası siber şirket faaliyet gösteriyor.
Sektördeki bu geniş ürün çeşitliliği nedeniyle, Türk bakanların telefonlarını hedef alan son girişimde hangi özel kodun kullanıldığı henüz kesinlik kazanmadı.
Kullanıcı fark etmeden çalışan bu tür zararlı yazılımların işletim sistemi içerisindeki kalıntılarını saptamak ise güvenlik uzmanları açısından oldukça zorlu bir adli bilişim süreci gerektiriyor.
 Artık etrafınızdaki her şeyi kulaklığınız görecek: Apple'dan kameralı AirPods
İSRAİL VE YUNANİSTAN ŞÜPHESİ ANKARA KULİSLERİNDE
Middle East Eye kanalına konuşan güvenlik kaynakları, bakanları hedef tahtasına oturtan saldırıların ardında çatışan çok çeşitli siyasi ve ekonomik güç odaklarının yer alabileceğini dile getirdi.
Başkent kulislerinde bazı isimler şüphelerini doğrudan İsrail ve Yunanistan üzerine yoğunlaştırsa da, Pegasus benzeri ticari casus yazılımların bölgedeki pek çok hükümete pazarlandığı bilinen bir gerçek oluşturuyor.
Bu nedenle tespit edilen bir kod parçası veya siber ayak izi, saldırının kesin olarak hangi yabancı devlet tarafından tezgahlandığını tek başına ispatlamaya yetmiyor ve faillerin resmi kimliğini saptamayı güçleştiriyor.
GÜNCELLEME İZLERİ SİLİYOR FAİL DEVLET KESİNLEŞMEDİ
Olası saldırıların faillerini belirlemeyi imkansız kılan teknik detaylardan biri olarak iPhone akıllı telefonların iOS işletim sistemi güncellemeleri öne çıkıyor.
Yapılan her yeni sistem güncellemesi, cihaz belleğinde barınan casus yazılım izlerini bütünüyle temizleyebiliyor.
Dijital incelemelerde geriye kalan sınırlı kalıntılar ise yalnızca belirli bir ülkeyle ilintili internet protokolü yani IP adreslerine işaret ediyor.
Ancak bu sanal yönlendirmeler, saldırganın asıl menşeini doğrudan göstermeyebiliyor.
Bu teknik engeller nedeniyle, Türk kabinesindeki bakanlara yönelik son casus yazılım kuşatmasının arkasında hangi yabancı istihbarat servisinin veya organize yapının bulunduğu belirsizliğini koruyor.